Ir al contenido

Riesgos y control

Los riesgos de la IA en la empresa, y cómo tratarlos

Los cinco riesgos reales de la IA en la empresa son la fuga de datos, la dependencia de un proveedor, los errores invisibles, la erosión de las competencias internas y un coste que supera la ganancia. Ninguno es motivo para no hacer nada, y ninguno se resuelve prohibiendo la herramienta: la prohibición produce un uso clandestino y, por tanto, fuera de control.

Los cinco riesgos

Lo que realmente puede salir mal, y la contramedida correspondiente

Cada riesgo se presenta tal como se manifiesta en la práctica, seguido de las medidas que aplicamos.

Alto

Sus datos salen sin que nadie lo haya decidido

Un comercial pega un contrato en un asistente de consumo para resumirlo. Un desarrollador pega en él código propietario. Nada es malintencionado, nada queda registrado, y la información ha salido de la empresa.

Contramedidas

  • Inventario de las herramientas realmente utilizadas, sin sanciones, para conocer la verdad
  • Una norma de uso breve y legible, que los equipos puedan aplicar
  • Una herramienta interna al menos tan práctica como la herramienta no autorizada; si no, la norma se eludirá
  • Contratos de proveedores revisados sobre un punto concreto: si sus datos se usan para el entrenamiento
Alto

Pasa a depender de un proveedor que no controla

Los precios cambian, las condiciones de uso cambian, un modelo se retira del catálogo. Si su producción depende directamente de él, sufre esas decisiones sin recurso.

Contramedidas

  • Una capa de abstracción entre sus herramientas y el proveedor del modelo
  • Un segundo proveedor cualificado, probado, listo para tomar el relevo
  • Sus datos y sus prompts almacenados en su empresa, no en la plataforma del proveedor
  • Una prueba de conmutación a otro proveedor realizada al menos una vez antes de la puesta en producción
Subestimado

Los errores se vuelven invisibles

Una respuesta falsa llega con la misma seguridad que una respuesta correcta. Cuando el volumen aumenta, ya nadie revisa, y el error circula por los documentos hasta llegar al cliente.

Contramedidas

  • Clasificación de los usos según lo que está en juego: lo que exige una revisión humana y lo que no
  • Trazabilidad de los resultados producidos por una IA, para poder rastrear un error hasta su origen
  • Baterías de pruebas de negocio repetidas con cada cambio de modelo
  • Un canal sencillo para señalar una respuesta falsa, y alguien que lo lea
Subestimado

Sus equipos pierden la competencia que delegan

Una competencia que ya no se ejerce se erosiona en dos o tres años. El día en que hay que corregir a la máquina, ya nadie en la empresa sabe juzgar si el resultado es bueno.

Contramedidas

  • Identificar las competencias críticas que no se van a delegar, y ponerlo por escrito
  • Mantener una práctica real en esas competencias, incluso cuando la herramienta podría hacerlo
  • Centrar la mejora de competencias en la verificación y el arbitraje, no en la herramienta
Medio

El proyecto cuesta más de lo que aporta

El coste visible es la suscripción. El coste real incluye la integración, la migración de los datos, la formación, el tiempo de verificación y el mantenimiento con cada cambio de versión.

Contramedidas

  • Valoración completa antes del lanzamiento, coste de verificación incluido
  • Un piloto corto sobre un ámbito acotado, con un criterio de parada definido de antemano
  • Medición de la ganancia con un indicador de negocio existente, no con un indicador creado para la ocasión

Ser sustituido

«¿Me van a desplazar?»

Respuesta breve

¿Quién está realmente amenazado, y en qué plazo?

Lo que está expuesto son las tareas, no las personas. Según la Organización Internacional del Trabajo (2025), uno de cada cuatro empleos en el mundo incluye tareas expuestas a la IA generativa, y esos empleos se verán transformados más a menudo que suprimidos. Cuanto mayor es la parte de trabajo repetitivo y estructurado en un puesto, más se transformará. Un puesto que conlleva responsabilidad, arbitra entre intereses contrapuestos o mantiene una relación no se sustituye: se desplaza hacia la verificación y la decisión.

La pregunta correcta no es, por tanto, «¿me van a sustituir?», sino «¿qué parte de mi trabajo se puede automatizar, y qué hago con el tiempo liberado?». Es una pregunta que se puede cuantificar puesto por puesto, y es exactamente lo que hace la auditoría.

Para un directivo, el riesgo no es que lo sustituya una máquina. Es que lo adelante un competidor que habrá estructurado sus datos mientras usted esperaba a que el tema se estabilizara. Esa carrera se juega en la organización, no en la tecnología.
Soberanía

Mantener el control de su herramienta de trabajo

Respuesta breve

¿Cómo se sabe que todavía se tiene el control?

Por una sola cosa: puede cambiar de proveedor en pocos días sin detener la producción. Si la respuesta es no, no tiene una herramienta, tiene una dependencia. Todo lo demás —alojamiento, contratos, certificaciones— se deriva de esta prueba.
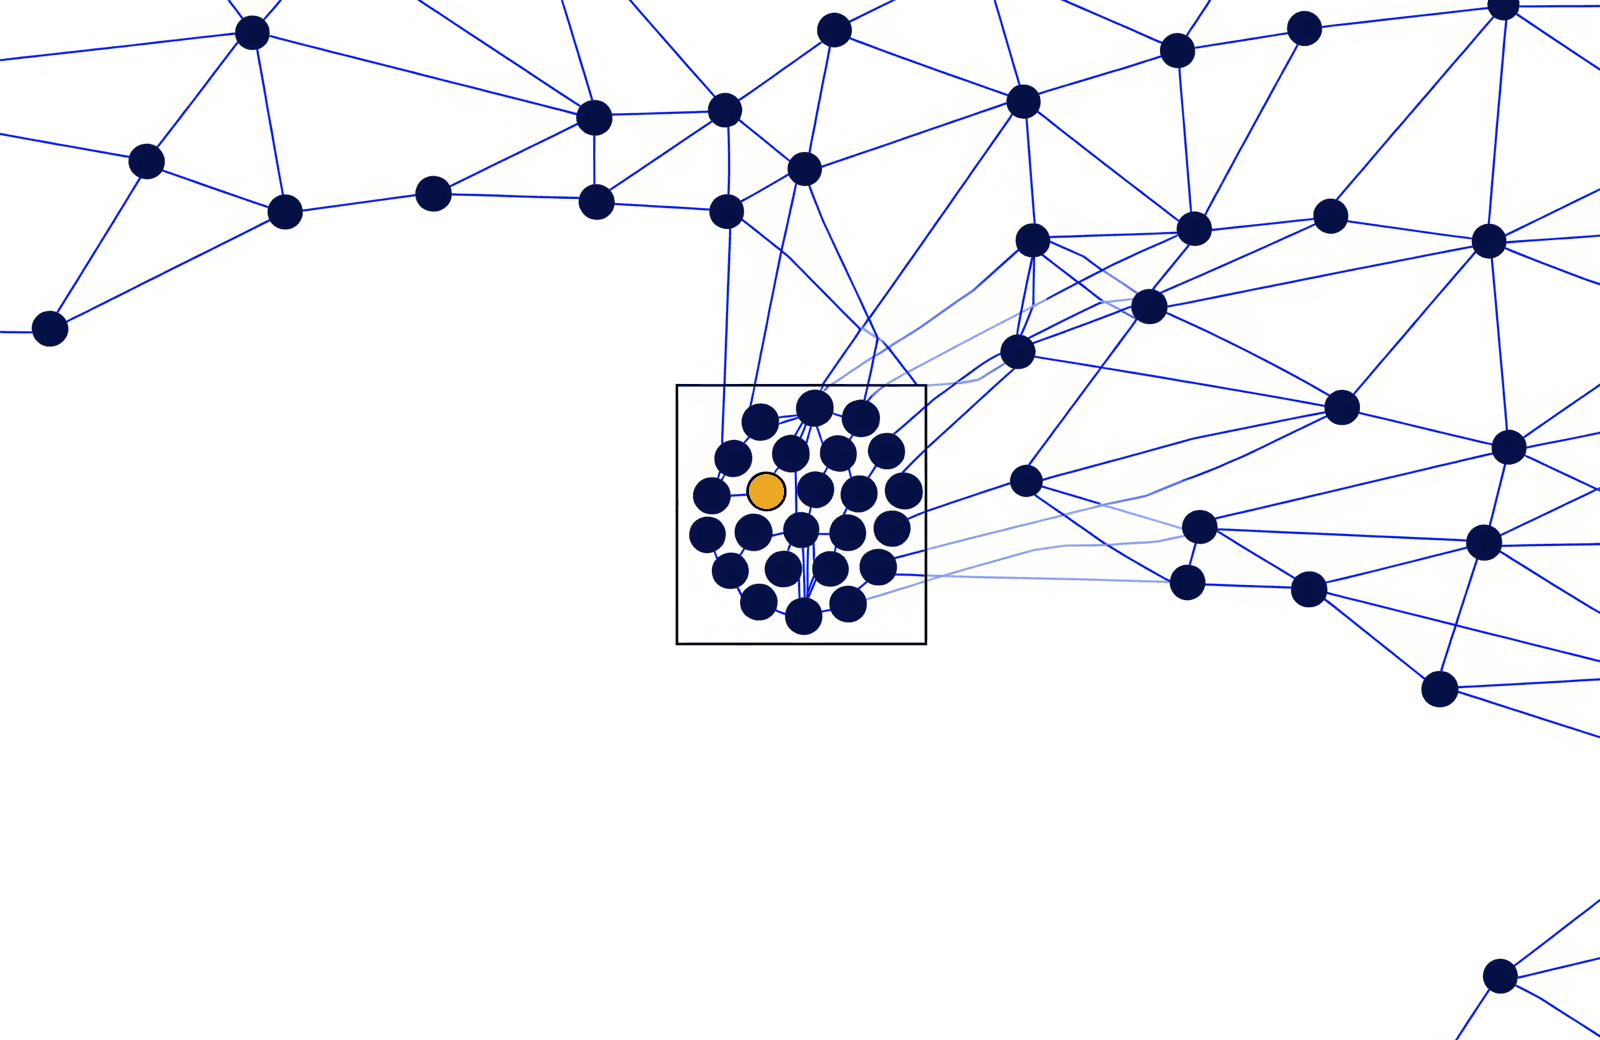
Esquema de una red extensa en la que un grupo central permanece encerrado en un marco, unido al resto solo por unos pocos enlaces, con un nodo ámbar en su interior.

Mantener el control no es aislarse del resto: es saber exactamente qué conexiones cruzan la frontera, y poder cortarlas.

Las cuatro cosas que debe conservar en su empresa

  • Sus datos en bruto y depurados. Es el único activo que gana valor con el tiempo. Nunca debe almacenarse únicamente en un tercero.
  • Sus reglas de negocio. Escritas, versionadas, legibles por una persona. Si solo existen en las instrucciones dadas a un modelo, desaparecen con él.
  • Sus cuentas de proveedor. A su nombre, con su medio de pago. Nunca a nombre del proveedor de servicios, ni siquiera durante la misión.
  • La capacidad de juzgar el resultado. Al menos una persona de la empresa debe poder decir si el resultado es bueno, sin preguntar al proveedor de servicios.

Gestión

Cómo gestionar la IA sin crear un sistema inmanejable

Cuatro reglas bastan para la mayoría de las pymes. Caben en una página y se establecen en una sola reunión.

01

Un responsable designado

Una persona, no un comité. No necesita tener perfil técnico; necesita que se le escuche y poder decir que no.

02

Cuatro indicadores, no cuarenta

Tiempo ganado en una tarea medida, tasa de error constatada, coste mensual real, número de usos detenidos. El último es el más revelador.

03

Una revisión trimestral

En ella se valida, se prolonga o se detiene. Un uso que no tiene responsable en la segunda revisión se detiene por defecto.

04

Un registro de usos

Quién hace qué, con qué herramienta, sobre qué datos. Sin este registro, ninguna de las otras tres reglas es aplicable.

Preguntas frecuentes

Las preguntas sobre riesgos que se repiten

¿Va a sustituir la IA a mis empleados?
La IA sustituye tareas, no oficios enteros. Absorbe en primer lugar el trabajo repetitivo, estructurado y con poco peso en la toma de decisiones: introducción de datos, clasificación, primera redacción, búsqueda documental. Los puestos compuestos mayoritariamente por esas tareas se transforman y deben recibir acompañamiento. Los puestos que se basan en el arbitraje, la relación con el cliente y la responsabilidad jurídica se desplazan hacia la verificación y la gestión, pero no desaparecen.
¿Se usan mis datos para entrenar los modelos?
Depende por completo del contrato suscrito. Las ofertas para particulares suelen prever la reutilización de las conversaciones, mientras que las ofertas profesionales y los accesos mediante interfaz de programación suelen excluirla. Es una cláusula que hay que comprobar proveedor por proveedor, antes de cualquier despliegue, y volver a comprobar con cada cambio de condiciones.
¿Se puede usar la IA sin enviar los datos fuera de Europa?
Sí. Hay modelos con buen rendimiento que se ejecutan en servidores europeos, y algunos pueden funcionar en su propia infraestructura. La elección se hace según la sensibilidad de los datos afectados: no todos exigen el mismo nivel de protección, y alojarlo todo en sus propios servidores resulta innecesariamente caro.
¿Qué implica el Reglamento Europeo de IA para una pyme?
Actualizado a 10 de octubre de 2026. El Reglamento Europeo de IA (Reglamento (UE) 2024/1689, modificado en julio de 2026) clasifica los usos por nivel de riesgo. Una pyme que utiliza herramientas de IA tiene hoy una obligación general: adoptar medidas para que sus equipos comprendan estas herramientas, sin un nivel que garantizar ni un certificado que obtener. Algunas prácticas están prohibidas desde febrero de 2025 y, desde agosto de 2026, hay que señalar los contenidos manipulados («deepfakes») que se difunden. La mayoría de los usos ofimáticos no conllevan ninguna otra obligación. Los usos de alto riesgo, como la criba de candidaturas, el acceso al crédito o la vigilancia de los empleados, tendrán obligaciones reforzadas a partir del 2 de diciembre de 2027 y merecen un examen específico antes de cualquier despliegue.
¿Cómo mantener el control de una herramienta desarrollada por un proveedor?
Exigiendo tres cosas desde el contrato: la propiedad del código y de los datos, el acceso directo a las cuentas de proveedor a su nombre y una documentación operativa suficiente para que un tercero pueda retomar el control. Un proveedor que rechaza cualquiera de las tres le vende una dependencia, no una herramienta.

Siguiente paso

Haga el inventario antes del incidente

La auditoría pone sobre la mesa lo que sus equipos ya usan, y aquello a lo que eso le expone realmente.